Domain eulw.de kaufen?
Wir ziehen mit dem Projekt
eulw.de um.
Sind Sie am Kauf der Domain
eulw.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain eulw.de kaufen?
Wie erkenne ich Phishing-Fenster in Safari?
Um Phishing-Fenster in Safari zu erkennen, solltest du auf die URL in der Adressleiste achten. Überprüfe, ob die URL der Website, auf der du dich befindest, korrekt geschrieben ist und ob sie das richtige SSL-Zertifikat hat. Achte auch auf verdächtige Pop-ups oder ungewöhnliche Aufforderungen zur Eingabe persönlicher Informationen. **
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **


Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
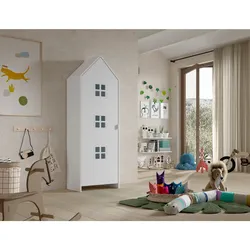
CASAMI BRUGES Schrank mit 1 Tür, 3 Fenster, Ausführung MDF weiß lackiert<P>CASAMI BRUGES ist eine Einzelschrank Serie mit einer besonderen Frontgestaltung. Die Tür ist mit Fensterausschnitten versehen, die eine Häuserfront nachempfinden. Der Schrank ist eine ideale Ergänzung und universell einsetzbar. Er passt sowohl in201,99 €*Versand: 72,95 €Sichere Weiterleitung zum Anbieter
-
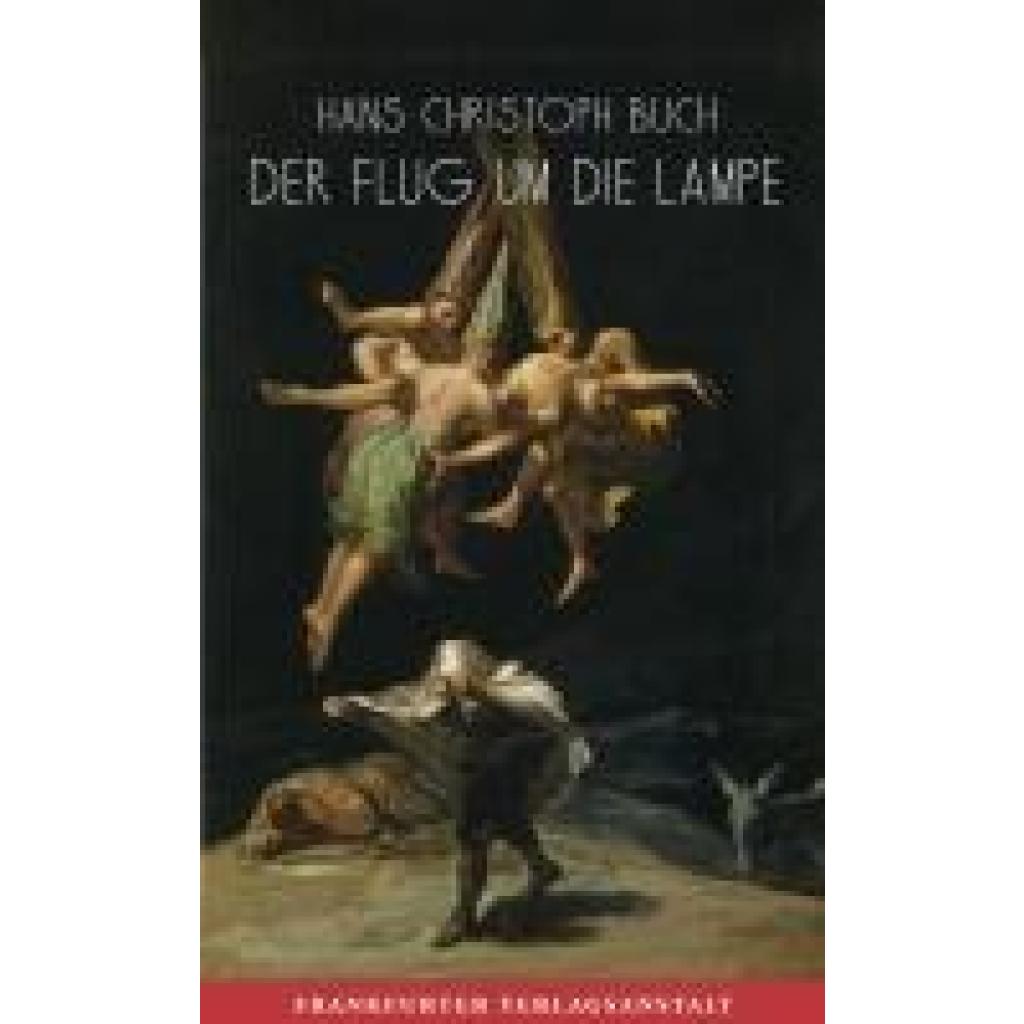
Buch, Hans Christoph: Der Flug um die LampeDer Flug um die Lampe , Hans Christoph Buchs Der Flug um die Lampe vereinnahmt Raum und Zeit, überblendet viele miteinander verwobene Erzählungen und berichtet von bizarren Geschichten, die wie eine Fliege um die Lampe, um ein geheimes Zentrum kreisen. Es geht um die Wiederkehr des Gleichen und die Ungleichheit des Ähnlichen. Nacheinander treten auf: Casanova, der Playboy Porfi rio Rubirosa, der Detektiv Nick Knatterton, Elvis Presley, John Reed und Kaiser Maximilian von Mexiko, nicht zu vergessen der weitgereiste Dr. Dingsda und Ötzi, der im Gletschereis gefrorene Steinzeitmann. Buch reist nach China, Afghanistan und last but not least auch Haiti. Entstanden sind unerhörte Geschichten aus dem dichten Erzählfundus HC Buchs. Es sind wilde Alter Egos des Autors, mit deren Hilfe der sich augenzwinkernd und vergnüglich seiner eigenen Identität versichert. Je weiter der Erzählende in seinem neuen Buch voranschreitet, desto ernster werden seine Anmerkungen, münden in Selbstbetrachtung, die Aktualität besitzen: vom Stolperstein für die in Auschwitz ermordete Liane Löw bis hin zur Abrechnung mit dem deutschen Literaturbetrieb. Der Flug um die Lampe ist eine virtuos erzählte und vergnüglich zu lesende Selbstdarstellung, aber auch Selbstreflexion, mit der HC Buch, der große Reisende unter den deutschen Schriftstellern, in vielfältigen Erscheinungen den eigenen Standort anpeilt und sichtbar macht. Buch erstaunt die Leser mit seinen poetischen Schatzkisten, prallgefüllt mit Geschichten aus fernen Ländern und macht sie zu Zeugen seiner ungezähmten Fabulierlust. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240405, Autoren: Buch, Hans Christoph, Seitenzahl/Blattzahl: 192, Keyword: Autofiktion; Erzählung; Geburtstag; Geschichte; Haiti; Hans Christoph Buch; Humor; Literaturbetrieb; Reise; Selbstreflexion, Fachschema: Afghanistan / Roman, Erzählung~China / Roman, Erzählung~Haiti~Karibik / Roman, Erzählung, Fachkategorie: Belletristik: Humor~Historischer Roman~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Belletristik: Themen, Stoffe, Motive: Psychologisches Innenleben~Erzählerisches Thema: Identität / Zugehörigkeit~Belletristik: Themen, Stoffe, Motive: Politik~Belletristik: Themen, Stoffe, Motive: Soziales~Belletristik: Themen, Stoffe, Motive: Reisen~Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Belletristik: basierend auf wahren Begebenheiten, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 213, Breite: 135, Höhe: 22, Gewicht: 320, Produktform: Gebunden, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Friese, Inka: Ravensburger tiptoi Starter-Set 00114: Stift und Bauernhof-Buch - Lernsystem für Kinder ab 4 JahrenRavensburger tiptoi Starter-Set 00114: Stift und Bauernhof-Buch - Lernsystem für Kinder ab 4 Jahren , Auspacken und loslegen! Das Starter-Set ist perfekt für den Einstieg in tiptoi - das spielerische Lernsystem. Die benötigte Audiodatei ist auf dem Stift vorinstalliert und der integrierte Akku geladen. So können Kinder ab 4 Jahren in dem enthaltenen Buch "Auf dem Bauernhof" sofort den Alltag in der modernen Landwirtschaft entdecken. Dank der Geräusche, Texte, Lieder und Hörspiele tauchen die Kinder eigenständig und interaktiv in die Szenen ein. So macht Lernen richtig Spaß! Tippen, spielen, lernen! tiptoi macht Bücher und Spiele lebendig. Tippen die Kinder mit dem Stift auf Bilder und Texte, erklingen Geräusche, Sprache und Musik. So macht Lernen richtig Spaß! Das tiptoi-Sortiment umfasst Bücher und Spiele mit den wichtigsten Lern- und Wissensthemen für Kinder ab 2 Jahren. Die zugehörigen Audiodateien lädt man einfach, sicher und schnell über den tiptoi Manager oder die optional erhältliche Ladestation auf den Stift. , Entsafter & Saftpressen > Kleingeräte Küche , Erscheinungsjahr: 20220901, Produktform: Spiele, Titel der Reihe: tiptoi®##, Autoren: Friese, Inka, Illustrator: Nieländer, Peter, Keyword: Starterset; Beschäftigung für Zuhause; Beschäftigung für unterwegs; Bilderbuch; Pappbilderbuch; Wortschatz erweitern; Soundbuch; ücher; spielerisch lernen; kindgerechte Spiele; Kindergarten; Suchen und Entdecken; Kinderspiel; Wissensspiel; interaktives Spielzeug; Start Set; Lesestift; Weihnachtsgeschenk; Bauernhof; Tiere; Pferde; Wieso? Weshalb? Warum?; Wissen; spielen; Sachbilderbuch; Bauer; Hühner; Kühe; Traktor; Landwirtschaft; Landleben; für Erwachsene; Gemeinschaftsspiele; Gesellschaftsspiele; Spielzeug; lernspielzeug; lernspiel; tip toi; tip toy; tiptoi; Spiel; Spiele; für Jungen; für Mädchen; Geschenk; Geschenkidee; Beschäftigung; Spiel mit Elektronik, Fachschema: Bauernhof / Kindersachbuch, Jugendsachbuch~Non Books / Lernspiel~Non Books / Spiele / Lernspiel~tiptoi (Bücher und Stifte), Altersempfehlung / Lesealter: 18, ab Alter: 4, bis Alter: 7, Warengruppe: NB/Kinderbücher/Kinderbeschäftigung Lernen, Fachkategorie: Frühe Kindheit / Frühkindliche Bildung, Text Sprache: ger, UNSPSC: 95030070, Warenverzeichnis für die Außenhandelsstatistik: 95030070, Sender’s product category: NONBO, Sender’s product category: MATER, Verlag: Ravensburger Spieleverlag, Verlag: Ravensburger Spieleverlag, Verlag: Ravensburger Spieleverlag, Verlag: Ravensburger Verlag GmbH, Warnhinweis für Spielzeuge: Warnhinweis nach Spielzeug-VO nicht erforderlich., Warnhinweis für Spielzeuge: https://conformity.ravensburger.ag/files/00114.pdf, Warnhinweis für Spielzeuge: enthält Batterien / contains batteries, Länge: 375, Breite: 271, Höhe: 55, Gewicht: 1194, Produktform: Spiele, Genre: Spiele, PBS, Genre: Spiele, PBS, Alternatives Format EAN: 9783473492268, Herkunftsland: TSCHECHISCHE REPUBLIK (CZ), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Lagerartikel,63,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **


Was ist Kleinanzeigen-Phishing?
Kleinanzeigen-Phishing ist eine Betrugsmasche, bei der Betrüger gefälschte Kleinanzeigen erstellen, um persönliche Informationen oder Geld von ahnungslosen Nutzern zu stehlen. Die Betrüger geben vor, Waren oder Dienstleistungen anzubieten, verlangen jedoch im Voraus Zahlungen oder persönliche Daten, ohne die versprochene Ware oder Dienstleistung zu liefern. Es ist wichtig, vorsichtig zu sein und verdächtige Anzeigen zu vermeiden, um nicht Opfer von Kleinanzeigen-Phishing zu werden. **
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Buch "Supersüße Amigurumi-Kissen häkeln"Supersüße Amigurumi-Kissen häkeln. Die zuckersüßen Kuschelkissen sind die neue Must-have-Idee für Amigurumi- und Häkelfans. Die niedlichen Modelle sind im liebevoll gestalteten Buch zauberhaft in Szene gesetzt – jedes Projekt sorgt für neue Inspiration und steigert die Vorfreude aufs Nachhäkeln. Dank leicht verständlicher Grundlagen und klarer Schritt-für-Schritt-Anleitungen gelingt der Einstieg auch Anfänger mühelos. Ob als Geschenk, Kinderzimmer-Deko, Sofakissen oder Sammelprojekt – die niedlichen Designs bringen sofort Gemütlichkeit und Persönlichkeit in jedes Zuhause. Also: Ran an die Nadeln und den Kuschelfaktor aktivieren! Buch mit 96 Seiten. Größe: 21,5 x 23 cm. Das erwartet Sie:über 15 ausführliche Häkelanleitungen für kuschelige Amigurumi-Kissenbeliebte Motive wie Regenbogen, Sonne, Donut, Koala, Alpaka, Pinguin u. v. m.schnell umsetzbare Projekte mit hohem Kuschelfaktordank verständlicher Schritt-für-Schritt-Anleitungen perfekt für Anfängerideal zum Sammeln und VerschenkenVerlag: frechverlag, Autorin: Jennifer Stiller14,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
CASAMI BRUGES Schrank mit 1 Tür, 3 Fenster, Ausführung MDF weiß lackiert<P>CASAMI BRUGES ist eine Einzelschrank Serie mit einer besonderen Frontgestaltung. Die Tür ist mit Fensterausschnitten versehen, die eine Häuserfront nachempfinden. Der Schrank ist eine ideale Ergänzung und universell einsetzbar. Er passt sowohl in201,99 €*Versand: 72,95 €Sichere Weiterleitung zum Anbieter
-
Buch, Hans Christoph: Der Flug um die LampeDer Flug um die Lampe , Hans Christoph Buchs Der Flug um die Lampe vereinnahmt Raum und Zeit, überblendet viele miteinander verwobene Erzählungen und berichtet von bizarren Geschichten, die wie eine Fliege um die Lampe, um ein geheimes Zentrum kreisen. Es geht um die Wiederkehr des Gleichen und die Ungleichheit des Ähnlichen. Nacheinander treten auf: Casanova, der Playboy Porfi rio Rubirosa, der Detektiv Nick Knatterton, Elvis Presley, John Reed und Kaiser Maximilian von Mexiko, nicht zu vergessen der weitgereiste Dr. Dingsda und Ötzi, der im Gletschereis gefrorene Steinzeitmann. Buch reist nach China, Afghanistan und last but not least auch Haiti. Entstanden sind unerhörte Geschichten aus dem dichten Erzählfundus HC Buchs. Es sind wilde Alter Egos des Autors, mit deren Hilfe der sich augenzwinkernd und vergnüglich seiner eigenen Identität versichert. Je weiter der Erzählende in seinem neuen Buch voranschreitet, desto ernster werden seine Anmerkungen, münden in Selbstbetrachtung, die Aktualität besitzen: vom Stolperstein für die in Auschwitz ermordete Liane Löw bis hin zur Abrechnung mit dem deutschen Literaturbetrieb. Der Flug um die Lampe ist eine virtuos erzählte und vergnüglich zu lesende Selbstdarstellung, aber auch Selbstreflexion, mit der HC Buch, der große Reisende unter den deutschen Schriftstellern, in vielfältigen Erscheinungen den eigenen Standort anpeilt und sichtbar macht. Buch erstaunt die Leser mit seinen poetischen Schatzkisten, prallgefüllt mit Geschichten aus fernen Ländern und macht sie zu Zeugen seiner ungezähmten Fabulierlust. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240405, Autoren: Buch, Hans Christoph, Seitenzahl/Blattzahl: 192, Keyword: Autofiktion; Erzählung; Geburtstag; Geschichte; Haiti; Hans Christoph Buch; Humor; Literaturbetrieb; Reise; Selbstreflexion, Fachschema: Afghanistan / Roman, Erzählung~China / Roman, Erzählung~Haiti~Karibik / Roman, Erzählung, Fachkategorie: Belletristik: Humor~Historischer Roman~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Belletristik: Themen, Stoffe, Motive: Psychologisches Innenleben~Erzählerisches Thema: Identität / Zugehörigkeit~Belletristik: Themen, Stoffe, Motive: Politik~Belletristik: Themen, Stoffe, Motive: Soziales~Belletristik: Themen, Stoffe, Motive: Reisen~Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Belletristik: basierend auf wahren Begebenheiten, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 213, Breite: 135, Höhe: 22, Gewicht: 320, Produktform: Gebunden, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie erkenne ich Phishing-Fenster in Safari?
Um Phishing-Fenster in Safari zu erkennen, solltest du auf die URL in der Adressleiste achten. Überprüfe, ob die URL der Website, auf der du dich befindest, korrekt geschrieben ist und ob sie das richtige SSL-Zertifikat hat. Achte auch auf verdächtige Pop-ups oder ungewöhnliche Aufforderungen zur Eingabe persönlicher Informationen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
Friese, Inka: Ravensburger tiptoi Starter-Set 00114: Stift und Bauernhof-Buch - Lernsystem für Kinder ab 4 JahrenRavensburger tiptoi Starter-Set 00114: Stift und Bauernhof-Buch - Lernsystem für Kinder ab 4 Jahren , Auspacken und loslegen! Das Starter-Set ist perfekt für den Einstieg in tiptoi - das spielerische Lernsystem. Die benötigte Audiodatei ist auf dem Stift vorinstalliert und der integrierte Akku geladen. So können Kinder ab 4 Jahren in dem enthaltenen Buch "Auf dem Bauernhof" sofort den Alltag in der modernen Landwirtschaft entdecken. Dank der Geräusche, Texte, Lieder und Hörspiele tauchen die Kinder eigenständig und interaktiv in die Szenen ein. So macht Lernen richtig Spaß! Tippen, spielen, lernen! tiptoi macht Bücher und Spiele lebendig. Tippen die Kinder mit dem Stift auf Bilder und Texte, erklingen Geräusche, Sprache und Musik. So macht Lernen richtig Spaß! Das tiptoi-Sortiment umfasst Bücher und Spiele mit den wichtigsten Lern- und Wissensthemen für Kinder ab 2 Jahren. Die zugehörigen Audiodateien lädt man einfach, sicher und schnell über den tiptoi Manager oder die optional erhältliche Ladestation auf den Stift. , Entsafter & Saftpressen > Kleingeräte Küche , Erscheinungsjahr: 20220901, Produktform: Spiele, Titel der Reihe: tiptoi®##, Autoren: Friese, Inka, Illustrator: Nieländer, Peter, Keyword: Starterset; Beschäftigung für Zuhause; Beschäftigung für unterwegs; Bilderbuch; Pappbilderbuch; Wortschatz erweitern; Soundbuch; ücher; spielerisch lernen; kindgerechte Spiele; Kindergarten; Suchen und Entdecken; Kinderspiel; Wissensspiel; interaktives Spielzeug; Start Set; Lesestift; Weihnachtsgeschenk; Bauernhof; Tiere; Pferde; Wieso? Weshalb? Warum?; Wissen; spielen; Sachbilderbuch; Bauer; Hühner; Kühe; Traktor; Landwirtschaft; Landleben; für Erwachsene; Gemeinschaftsspiele; Gesellschaftsspiele; Spielzeug; lernspielzeug; lernspiel; tip toi; tip toy; tiptoi; Spiel; Spiele; für Jungen; für Mädchen; Geschenk; Geschenkidee; Beschäftigung; Spiel mit Elektronik, Fachschema: Bauernhof / Kindersachbuch, Jugendsachbuch~Non Books / Lernspiel~Non Books / Spiele / Lernspiel~tiptoi (Bücher und Stifte), Altersempfehlung / Lesealter: 18, ab Alter: 4, bis Alter: 7, Warengruppe: NB/Kinderbücher/Kinderbeschäftigung Lernen, Fachkategorie: Frühe Kindheit / Frühkindliche Bildung, Text Sprache: ger, UNSPSC: 95030070, Warenverzeichnis für die Außenhandelsstatistik: 95030070, Sender’s product category: NONBO, Sender’s product category: MATER, Verlag: Ravensburger Spieleverlag, Verlag: Ravensburger Spieleverlag, Verlag: Ravensburger Spieleverlag, Verlag: Ravensburger Verlag GmbH, Warnhinweis für Spielzeuge: Warnhinweis nach Spielzeug-VO nicht erforderlich., Warnhinweis für Spielzeuge: https://conformity.ravensburger.ag/files/00114.pdf, Warnhinweis für Spielzeuge: enthält Batterien / contains batteries, Länge: 375, Breite: 271, Höhe: 55, Gewicht: 1194, Produktform: Spiele, Genre: Spiele, PBS, Genre: Spiele, PBS, Alternatives Format EAN: 9783473492268, Herkunftsland: TSCHECHISCHE REPUBLIK (CZ), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Lagerartikel,63,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Was ist Kleinanzeigen-Phishing?
Kleinanzeigen-Phishing ist eine Betrugsmasche, bei der Betrüger gefälschte Kleinanzeigen erstellen, um persönliche Informationen oder Geld von ahnungslosen Nutzern zu stehlen. Die Betrüger geben vor, Waren oder Dienstleistungen anzubieten, verlangen jedoch im Voraus Zahlungen oder persönliche Daten, ohne die versprochene Ware oder Dienstleistung zu liefern. Es ist wichtig, vorsichtig zu sein und verdächtige Anzeigen zu vermeiden, um nicht Opfer von Kleinanzeigen-Phishing zu werden. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.